Criterios para cuidar la información confidencial de su negocio
La digitalización de los procesos comerciales ha transformado la manera en que los emprendedores y las pequeñas empresas gestionan su actividad. Sin embargo, esta transición hacia entornos digitales y el uso de herramientas de inteligencia artificial conlleva un desafío crítico: la gestión y protección de la información confidencial. Los datos de un negocio no son solo cifras en una hoja de cálculo; representan las estrategias de crecimiento, la lista de clientes, los procesos operativos y la propiedad intelectual que constituye el valor diferencial de la empresa.
Cuidar esta información implica establecer una cultura de prevención y entender que la seguridad digital no es un producto que se compra, sino un conjunto de prácticas y criterios que se aplican de forma constante. Este artículo tiene como objetivo explicar los principios fundamentales para proteger los activos de información en un entorno donde la automatización y la inteligencia artificial son cada vez más comunes. Se abordarán criterios de clasificación de datos, buenas prácticas en el uso de herramientas digitales y la importancia de la responsabilidad en el manejo de la privacidad, ofreciendo una visión general que permita a cualquier profesional establecer bases sólidas para su seguridad operativa.
- Clasificación de la información como primer paso de protección
- El riesgo de la fuga de datos en el uso de herramientas de inteligencia artificial
- Gestión de accesos y el principio del privilegio mínimo
- Criterios para la selección de proveedores y herramientas digitales
- La importancia de la educación y la cultura de seguridad
Clasificación de la información como primer paso de protección
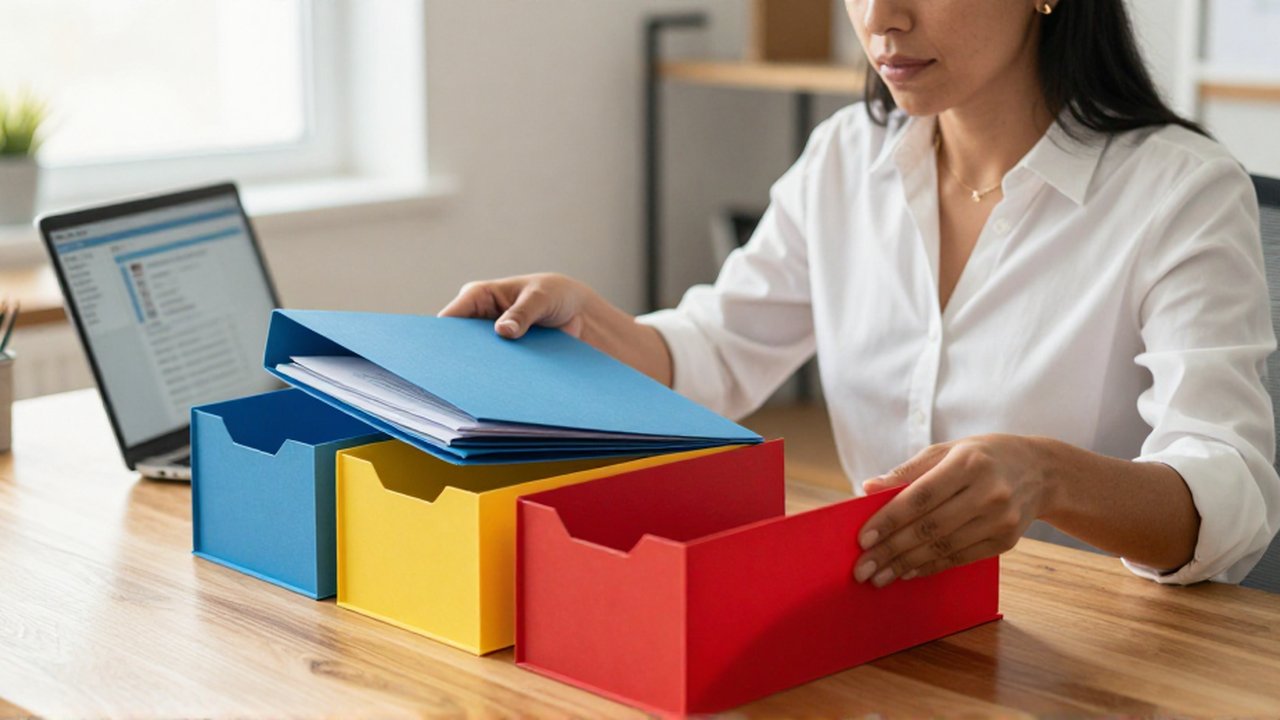
No toda la información de un negocio tiene el mismo valor ni requiere el mismo nivel de protección. Uno de los errores más comunes en la gestión de pequeñas empresas es tratar todos los datos por igual, lo que genera un gasto innecesario de recursos en información trivial o, por el contrario, una vulnerabilidad peligrosa al dejar datos sensibles desprotegidos. El primer criterio para una gestión segura es la clasificación.
La clasificación consiste en categorizar la información según su sensibilidad y el impacto que tendría su pérdida o filtración. Generalmente, se pueden distinguir tres niveles: información pública, información interna y información confidencial. La información pública es aquella que no supone un riesgo si se conoce (por ejemplo, un catálogo de productos). La información interna es la que se utiliza para el funcionamiento diario pero no es crítica (por ejemplo, un manual de procedimientos generales). La información confidencial es la que, de ser expuesta, podría causar un daño directo al negocio (por ejemplo, contraseñas, bases de datos de clientes o planes estratégicos).
Por ejemplo, imagine un pequeño estudio de diseño gráfico. Si el diseñador comparte en sus redes sociales una foto de su espacio de trabajo, está manejando información pública. Si comparte un horario de entregas con su equipo de colaboradores, es información interna. Sin embargo, si sube a una plataforma de nube sin protección la lista de contactos de sus clientes con sus correos electrónicos y presupuestos aprobados, está comprometiendo información confidencial. Identificar estas categorías permite decidir qué herramientas de cifrado usar y quién debe tener acceso a qué archivos.
El riesgo de la fuga de datos en el uso de herramientas de inteligencia artificial
La integración de la inteligencia artificial en el trabajo diario ofrece ventajas notables en productividad, pero introduce un riesgo específico: la entrada de datos sensibles en modelos de aprendizaje. Muchas herramientas de IA funcionan procesando la información que el usuario les proporciona para generar respuestas o para mejorar sus propios algoritmos de entrenamiento. Si un usuario introduce datos privados en una herramienta sin comprender sus políticas de privacidad, esa información podría pasar a formar parte del repositorio de la herramienta.
El criterio principal aquí es la prudencia en la entrada de datos (input). Antes de utilizar cualquier herramienta de asistencia para redactar correos, analizar informes o generar ideas, es fundamental entender si la información introducida se utilizará para entrenar el modelo o si se mantendrá privada. Un principio de seguridad estable es nunca introducir nombres reales de clientes, datos financieros detallados o secretos comerciales en herramientas digitales de acceso público o cuya configuración de privacidad no esté claramente establecida para entornos profesionales.
Considere el siguiente escenario hipotético: un emprendedor que gestiona una tienda de productos artesanales utiliza una herramienta de IA para redactar una respuesta a una queja de un cliente muy importante. Para dar contexto a la IA, el emprendedor escribe: "El cliente Juan Pérez, con el pedido número 12345, está molesto porque recibió su producto tarde en la calle Mayor 10". Al hacer esto, el emprendiente ha transferido datos personales y de ubicación a una plataforma externa. Un enfoque más seguro sería utilizar un texto genérico: "Un cliente está molesto por un retraso en la entrega de su pedido", manteniendo la identidad y los datos privados fuera del alcance de la herramienta.
Gestión de accesos y el principio del privilegio mínimo
La seguridad de la información no solo depende de ataques externos, sino también de la gestión de quién tiene acceso a qué dentro de la organización. En entornos con colaboradores externos, trabajadores remotos o equipos de apoyo, es vital aplicar el principio del privilegio mínimo. Este criterio establece que cada persona debe tener acceso exclusivamente a la información estrictamente necesaria para realizar sus funciones, y nada más.
El exceso de permisos es una de las causas principales de las fugas de datos accidentales. Cuando todos los empleados tienen acceso a todas las carpetas de la empresa, el riesgo de un error humano o de una cuenta comprometida se multiplica. La gestión de accesos debe ser dinámica: si un colaborador deja de prestar servicios, su acceso debe revocarse de inmediato. Asimismo, el uso de diferentes credenciales para cada servicio y la activación de la autenticación de doble factor en todas las cuentas posibles son prácticas que refuerzan este control.
Imaginemos una pequeña agencia de marketing digital que utiliza un gestor de tareas en la nube. Si la agencia contrata a un redactor externo para escribir artículos de blog, no debería darle acceso a la carpeta de facturación ni a la base de datos de clientes de la agencia. Lo correcto es crear un entorno limitado donde el redactor solo pueda ver los proyectos de contenido asignados. De esta forma, si la cuenta del redactor fuera interceptada o si el colaborador cometiera un error, el daño se limitaría únicamente a la parte de la información a la que tenía acceso, protegiendo el núcleo del negocio.
Criterios para la selección de proveedores y herramientas digitales
Al elegir herramientas para automatizar tareas o gestionar la relación con el cliente, el emprendedor debe actuar como un auditor de seguridad básico. La comodidad de una herramienta debe equilibrarse con la confianza que ofrece en el manejo de los datos. No es necesario ser un experto en informática, pero sí es necesario aplicar criterios de evaluación antes de integrar una nueva aplicación en el flujo de trabajo.
Uno de los criterios esenciales es revisar la política de privacidad y los términos de servicio. Aunque suelen ser textos largos, se debe buscar información sobre dónde se almacenan los datos, si se comparten con terceros y qué medidas de seguridad aplican (como el cifrado de datos). Además, es importante distinguir entre herramientas diseñadas para consumidores finales y aquellas diseñadas para el entorno empresarial, ya que estas últimas suelen ofrecer niveles de cumplimiento y privacidad más estrictos.
Un ejemplo práctico sería la elección de un nuevo software para la gestión de citas de una pequeña clínica de estética. El propietario tiene dos opciones: una aplicación gratuita muy popular pero que no ofrece detalles claros sobre el uso de los datos de los pacientes, y una opción de pago que garantiza el cumplimiento de normativas de protección de datos y ofrece cifrado de extremo a extremo. Aunque la opción gratuita sea más atractiva económicamente, el riesgo de una filtración de datos de salud —altamente sensibles— hace que la opción de pago sea la decisión profesional correcta para asegurar la continuidad del negocio y la confianza de los clientes.
La importancia de la educación y la cultura de seguridad
Finalmente, la tecnología más avanzada no es efectiva si el factor humano no está alineado con los objetivos de seguridad. La seguridad de la información es un proceso continuo que requiere educación constante. Los errores de seguridad suelen derivar de la falta de conocimiento o de la búsqueda de la rapidez sobre la seguridad (por ejemplo, utilizar una misma contraseña para todo para no olvidarla o compartir archivos por canales no seguros para ahorrar tiempo).
Es recomendable establecer rutinas de revisión periódica: revisar quién tiene acceso a qué, actualizar contraseñas, verificar que las copias de seguridad se realizan correctamente y mantenerse informado sobre nuevas formas de engaño digital, como el suplantación de identidad. La seguridad debe integrarse en la cultura del negocio, entendiendo que un pequeño descuido puede tener consecuencias estructurales.
Supongamos que una pequeña empresa de catering decide implementar una nueva política de seguridad. En lugar de simplemente imponer reglas, el dueño organiza una breve charla mensual para explicar por qué es importante no compartir contraseñas por aplicaciones de mensajería o por qué deben cerrar sesión en ordenadores compartidos. Al entender el "porqué", los empleados dejan de ver la seguridad como un obstáculo para su productividad y empiezan a verla como una herramienta para proteger su propio trabajo y la estabilidad de la empresa.
Deja una respuesta
Entradas relacionadas