Pasos para activar la autenticación de dos factores
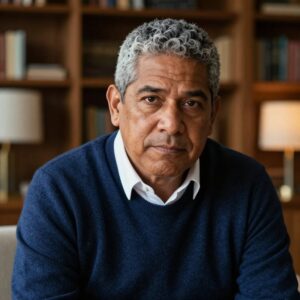
La seguridad digital en los negocios pequeños y emprendimientos no depende únicamente de la complejidad de las contraseñas, sino de la arquitectura de las capas de protección que se implementen. La autenticación de dos factores (2FA, por sus siglas en inglés) es uno de los mecanismos de defensa más efectivos y accesibles para proteger las cuentas críticas de una empresa, como el correo electrónico, las plataformas de gestión de clientes o las herramientas de banca digital.
Este método consiste en añadir una segunda verificación de identidad después de introducir la contraseña habitual. De este modo, incluso si un tercero logra interceptar o adivinar la clave de acceso, no podrá ingresar a la cuenta sin el segundo elemento de validación. El alcance de este artículo es ofrecer una guía conceptual y técnica sobre cómo entender este proceso, los diferentes métodos disponibles y los pasos generales para activarlo en entornos digitales comunes, siempre con la advertencia de que cada plataforma tiene sus propias configuraciones específicas que deben consultarse en su centro de ayuda oficial.
Comprendiendo el concepto de autenticación de dos factores

Para implementar la seguridad de forma efectiva, es necesario entender que la autenticación de dos factores se basa en la combinación de dos de estas tres categorías: algo que sabes (tu contraseña), algo que tienes (un dispositivo móvil o una llave física) o algo que eres (tu huella dactilar o reconocimiento facial).
En el contexto de un emprendedor, la mayoría de las aplicaciones utilizan la combinación de "algo que sabes" y "algo que tienes". El objetivo es romper la dependencia exclusiva de la contraseña. Si un empleado de una pequeña empresa utiliza una contraseña que ha sido filtrada en una brecha de datos externa, el atacante se detendrá en el segundo paso, ya que no posee el dispositivo físico del empleado para completar la validación.
Por ejemplo, imaginemos un diseñador freelance que gestiona sus proyectos en una plataforma en la nube. Si utiliza solo una contraseña y un tercero accede a su cuenta mediante un ataque de fuerza bruta, podría borrar archivos o acceder a datos confidenciales. Si tiene activada la autenticación de dos factores, el atacante recibiría una notificación en el teléfono del diseñador, alertándolo del intento de acceso y bloqueando la entrada de forma inmediata.
Métodos comunes de segundo factor
No todos los métodos de autenticación ofrecen el mismo nivel de comodidad ni la misma seguridad. Es fundamental que el usuario de un negocio elija el método que mejor se adapte a su flujo de trabajo y a su necesidad de protección.
El método más sencillo es el código enviado por mensaje de texto (SMS). Aunque es mejor que no tener nada, presenta riesgos de seguridad conocidos, como la interceptación de señales de red. Un método más robusto es el uso de aplicaciones de autenticación. Estas herramientas generan códigos temporales que cambian cada 30 segundos directamente en el dispositivo móvil, sin necesidad de conexión a internet.
Otra opción de alta seguridad son las llaves de seguridad físicas, que son dispositivos que se conectan al puerto USB o mediante tecnología inalámbrica y deben ser presentados físicamente para permitir el acceso. Por último, la biometría utiliza rasgos físicos para validar la identidad, lo cual suele integrarse en dispositivos móviles modernos para acelerar el proceso.
Considere el siguiente escenario: una tienda de comercio electrónico que gestiona pedidos desde una tablet. Si utiliza el método de aplicación de autenticación, el administrador puede validar los accesos rápidamente incluso si la conexión de red es inestable. En cambio, si depende exclusivamente de SMS, una caída temporal en la señal de telefonía podría retrasar procesos administrativos urgentes.
Pasos generales para la activación del segundo factor
Aunque la interfaz de cada servicio digital varía, el proceso de activación suele seguir una estructura lógica y previsible. Los pasos universales para proteger una cuenta son los siguientes:
- Acceso a la configuración de seguridad: El usuario debe iniciar sesión en la cuenta que desea proteger y localizar el apartado de "Seguridad", "Privacidad" o "Configuración de la cuenta".
- Localización de la opción de autenticación: Dentro del menú de seguridad, se debe buscar términos como "Verificación en dos pasos", "Autenticación de dos factores" o "Seguridad de inicio de sesión".
- Selección del método preferido: El sistema presentará las opciones disponibles (SMS, aplicación de autenticación, llave física, etc.). Es recomendable elegir aplicaciones de autenticación o llaves físicas para una mayor protección.
- Configuración y vinculación: Si se elige una aplicación, el servicio mostrará un código QR en la pantalla de la computadora que debe ser escaneado con la aplicación móvil. Si se elige SMS, se deberá introducir el número de teléfono y confirmar el código recibido.
- Respaldo de emergencia: Este es el paso que la mayoría de los usuarios omite. Casi todas las plataformas ofrecen "códigos de recuperación" o "códigos de respaldo". Estos son códigos de un solo uso que permiten acceder a la cuenta si se pierde el teléfono o el dispositivo de autenticación. Es vital guardarlos en un lugar físico seguro o en un gestor de contraseñas confiable.
Supongamos que un pequeño negocio de servicios de contabilidad decide proteger el correo corporativo de su socio. Al seguir estos pasos, el socio activa la aplicación de autenticación y guarda los diez códigos de respaldo en una caja fuerte física. Si el socio pierde su teléfono en un viaje, podrá usar uno de los códigos de respaldo para recuperar el acceso sin perder días de trabajo ni comprometer la comunicación con sus clientes.
Criterios para la gestión de la seguridad en el equipo
Cuando un negocio crece y comienza a delegar tareas, la gestión de la seguridad se vuelve colectiva. No basta con que el propietario tenga activada la autenticación; el equipo también debe seguir protocolos claros para evitar brechas de seguridad por negligencia o errores de configuración.
Un criterio fundamental es la asignación de privilegios. No todos los miembros del equipo necesitan acceso a las cuentas que contienen información sensible de pagos o datos maestros de clientes. Para las cuentas compartidas (como redes sociales de la empresa), se debe buscar si la plataforma permite la gestión de "accesos de administrador" individuales, lo que permite que cada empleado use su propio segundo factor sin compartir claves maestras.
Otro criterio es la revisión periódica. Es una buena práctica revisar cada trimestre qué dispositivos tienen permiso para acceder a la infraestructura digital del negocio y eliminar aquellos que ya no estén en uso o que pertenezcan a empleados que ya no forman parte de la organización.
Imaginemos una pequeña agencia de marketing con tres empleados. En lugar de que todos compartan la misma contraseña para la cuenta de publicidad, la agencia utiliza una configuración donde cada empleado entra con su propio usuario y debe validar su entrada mediante su propio dispositivo móvil. Si un empleado deja la empresa, la agencia simplemente revoca su acceso individual sin tener que cambiar las contraseñas de todo el equipo, manteniendo la continuidad operativa y la seguridad.
Consideraciones sobre la privacidad y la responsabilidad de los datos
La implementación de la autenticación de dos factores tiene un impacto directo en la gestión de la privacidad de los datos de los clientes. Al asegurar las cuentas de la empresa, se está cumpliendo con el principio de responsabilidad sobre la información de terceros.
Es importante recordar que la tecnología es una herramienta de apoyo, no una solución mágica. La seguridad depende también de la higiene digital: no compartir los códigos temporales con nadie, no confiar en correos electrónicos que soliciten estos códigos de forma imprevista y mantener los dispositivos móviles actualizados.
Además, al utilizar aplicaciones de terceros para generar códigos, el usuario debe asegurarse de que la aplicación sea de una fuente reconocida y que no solicite permisos innecesarios sobre otros datos personales del dispositivo. En entornos profesionales, la seguridad debe verse como un proceso de mejora continua y no como una tarea que se completa una sola vez.
Por ejemplo, si un emprendedor utiliza una aplicación de autenticación sospechosa que pide acceso a su lista de contactos y ubicación sin motivo aparente, podría estar introduciendo un riesgo de privacidad adicional. Lo correcto es optar por métodos estándar y ampliamente reconocidos, priorizando siempre la simplicidad y la transparencia en el manejo de la información.
Deja una respuesta
Entradas relacionadas